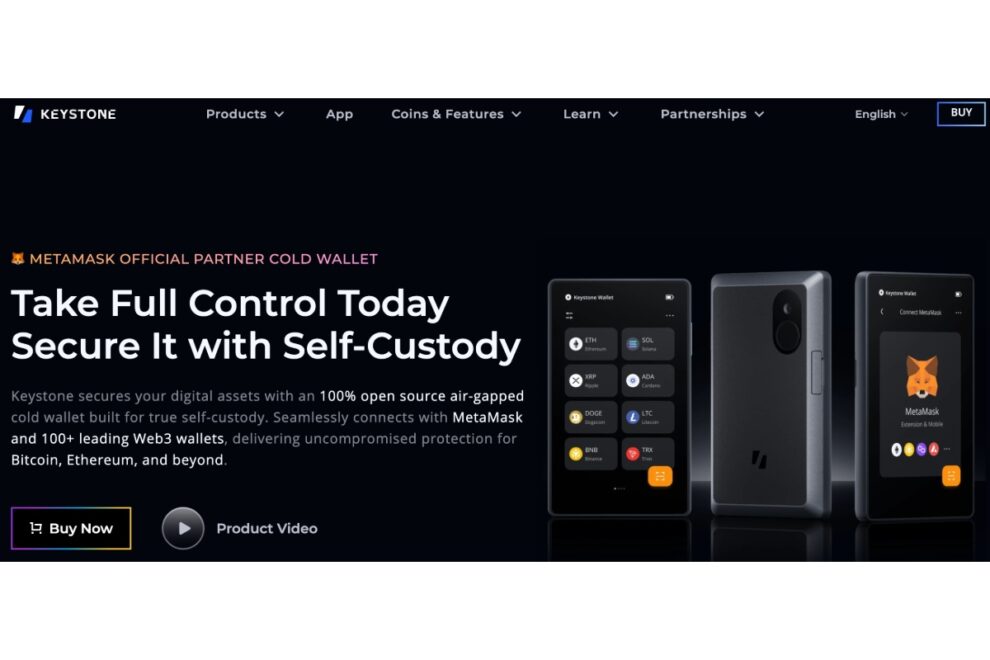
ハードウェアウォレットを手がけるKeystone(キーストーン)は、公式サイトへの不正アクセスにより、購入者の個人情報が流出したと明らかにした。
同社によると、10月20日に不正アクセスを検知し、10月23日に第三者による顧客情報の取得を確認した。流出したのは、氏名、連絡先、配送先住所、購入した商品や価格などの注文内容だ。
一方、復元フレーズや秘密鍵、ウォレットのパスワードは流出の対象外と説明している。決済カードや銀行口座の情報も対象外だという。
同社はすでに不正アクセスを遮断し、原因となった脆弱性を修正したとしている。調査を進めるとともに、影響を受けた顧客へのメール通知を実施している。今回の投稿では対象となる顧客数を示しておらず、詳細な報告書を近く公表する予定だという。
また、流出情報を悪用し、電話やSMS、メール、郵便で同社を装う詐欺に注意を呼びかけた。返金や端末交換を持ちかける連絡に警戒し、復元フレーズや秘密鍵を他人に教えたり、自分で注文していない端末に入力したりしないよう求めている。
ハードウェアウォレットを巡っては、Ledger(レジャー)も、東南アジアの販売業者から製品を購入した利用者の資産流出を調査している。同社は予防措置として、その業者に製品の販売と発送の一時停止を求めた。
【次に読む】
» ハードウェアウォレットでインシデント、8月に相次ぐ──資産流出と情報漏洩の現状
» ハードウェアウォレットLedgerの資産流出問題、画面裏に「スパイ装置」か
» Amazon Japanで購入したLedgerに不正装置──マウントゴックス元CEOが報告
|文:平木 昌宏
|画像:Keystone(キーストーン)公式サイトより(キャプチャ)