暗号資産(仮想通貨)のハードウェアウォレットを手がけるLedger(レジャー)は、資産流出の被害を受けた利用者1人の端末から、不正に組み込まれた装置が見つかったと公式Xで発表した。
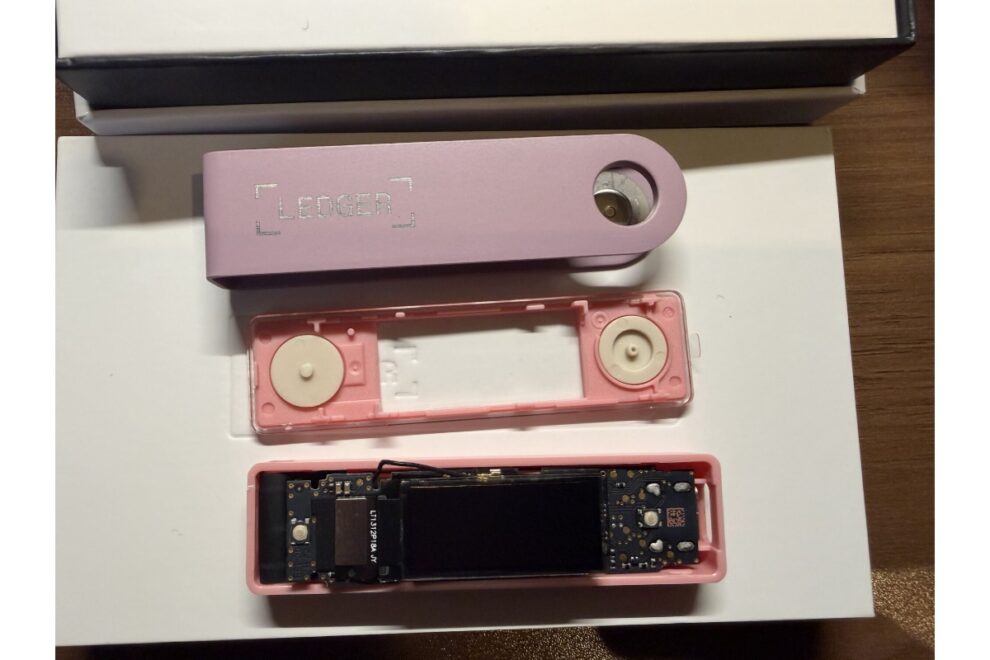
調査チームTibane Labsは、調査報告で、レジャーの「Nano X」に組み込まれた不正な装置の仕組みを説明している。
装置は画面に送られる表示データを読み取り、資産の復元に使う「復元フレーズ」を携帯電話の通信網で外部に送信するという。秘密鍵を保護するチップそのものを破るのではなく、画面に送られるデータから復元フレーズの単語を読み取る仕組みだ。

ただし、Tibane Labsが調べた端末はCryptoBilisから購入したものではなく、今回の資産流出との関連は確認されていない。
暗号資産取引所Mt.Gox(マウントゴックス)の元CEO、マーク・カルプレス氏も、自身が入手した端末について、画面裏に「スパイ装置」が隠されていたと報告した。
同氏によると、端末はマレーシアから届き、外装の包装フィルムにも不審な点は見当たらなかった。端末を開けても最初は装置が見えず、画面裏に本来あるはずの緩衝材の位置に巧妙に隠されていたという。
今回の問題は、東南アジアのCryptoBilisから端末を購入した利用者による資産流出の報告を受けて表面化した。
ブロックチェーン分析企業Bitquery(ビットクエリー)は、10月9日時点で流出額を9290万ドル(約146億8000万円、1ドル=158円換算)と推計した。その後、10日更新の調査報告では、集計を315のウォレット、9320万ドル(約147億3000万円)に拡大している。
CryptoBilisは調査が終わるまで、在庫にあるすべてのハードウェアウォレットの販売を停止した。レジャーは被害者への連絡や関係当局との連携を進めている。また、CryptoBilisから購入した端末は初期設定を控え、設定済みなら新しい復元フレーズで設定した別端末への資産移動を検討するよう呼びかけた。
【次に読む】
» ハードウェアウォレットLedger、約147億円流出か
» ハードウェアウォレット「Coldcard」の脆弱性、流出140億円超に拡大──第3波で攻撃手法も変化
» ハードウェアウォレットでインシデント、8月に相次ぐ──資産流出と情報漏洩の現状
|文:平木 昌宏
|画像:Tibane Labsより(キャプチャ)