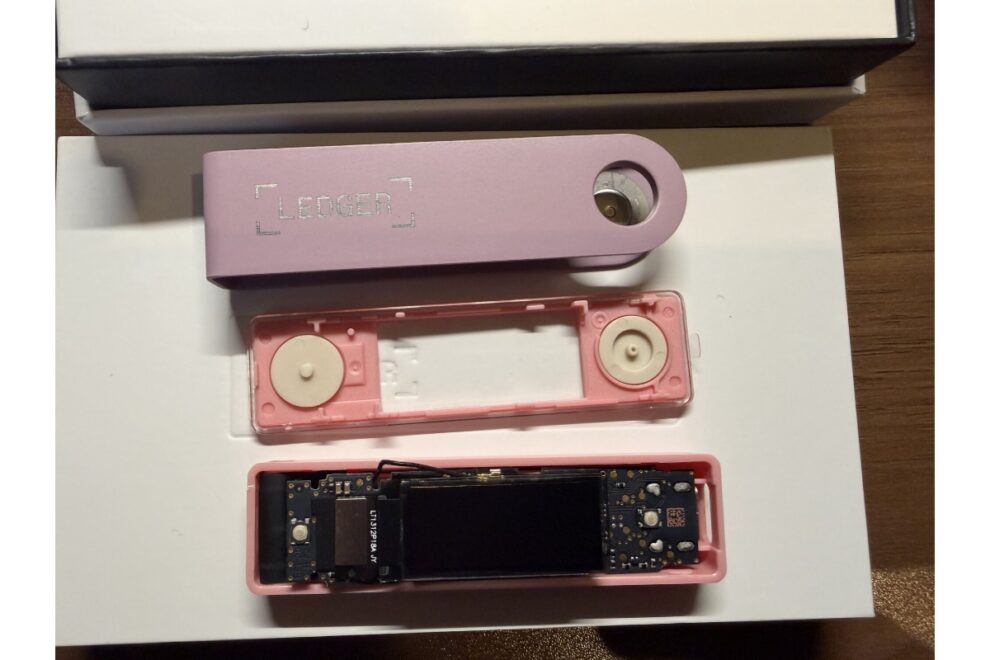
2026年10月13日、ハードウェアウォレット大手のLedgerは、東南アジアの販売店CryptoBilisを通じて販売された端末の内部に、画面の表示を読み取る部品(以下、不正部品)が許可なく取り付けられていたとする分析をXで公表しました。分析したのは、同社の社内セキュリティチーム「Donjon」です。不正部品は、初期設定のときに画面に表示される24語のシードフレーズ(リカバリーフレーズ)を読み取り、内蔵のeSIMを使ってLTE回線で外部に送るものです。CryptoBilisはLedgerの正規販売店一覧に掲載されている事業者で、ブロックチェーン分析企業の推計では、約1億ドル相当の暗号資産が引き出されたとされています。
今回は、不正部品がLedger端末の保護の仕組みで見つからなかった理由と、過去の改ざん事例との違い、販売網の見直し、そして署名用の機器を調達・管理する側にとっての意味について解説します。
※本記事の内容は、マネックスクリプトバンクが週次で配信している、FinTech・Web3の注目トピックスを解説するニュースレター「MCB FinTechカタログ通信」の抜粋です。マネックスクリプトバンクが運営する資料請求サイト「MCB FinTechカタログ」にて、過去の注目ニュース解説記事を公開していますので、ぜひご覧ください。
CryptoBilisにおけるインシデントと、ほかの経路からの報告
発端は10月9日です。Ledgerは、CryptoBilisから製品を購入した東南アジアの利用者から資金流出の報告を受けて調査を始めたと公表し、CryptoBilisにLedger製品の販売と出荷を止めるよう求めました。翌10日には、被害に遭った利用者の端末1台で不正部品を確認しています。CryptoBilisも、マレーシア、フィリピン、インドネシアの全店舗とオンライン販売で、ブランドを問わずハードウェアウォレットの販売を一時停止しました。
不正部品が混入した経緯について、Ledgerは10月15日付の公式ブログで、組織的な犯罪グループが数か月かけて正規品を購入・開封して部品を組み込み、東南アジアの販売店を通じて再び正規流通網へ戻したと説明しています。ただし、改ざん品が流通のどの段階で販売店の在庫に紛れ込んだのか、またCryptoBilis自身がどのように関与していたのかは明らかにされていません。Ledgerのパスカル・ゴーティエCEOは、流通プロセスのどの段階で改ざんが行われたかを現在も調査中であるとしており、Ledgerは対象機種の詳細も公表していません。
Ledgerが確認した資金流出は、すべてCryptoBilisで販売された端末によるもので、直販には影響はないとしています。ほかの経路からの報告もあります。家電量販大手のMediaMarkt Saturnは、不正部品が見つかったというドイツの顧客1人からの報告を受けて、店舗とオンラインでの販売を止めました。ただしLedgerは、10月15日のブログで、ドイツなどの店頭で購入して開封した端末はすべて問題がなかったとしています。
日本の販売経路からも報告があります。Solana関連の開発を手掛けるTibane Labsは、Yahoo!オークションおよびAmazon.co.jpの第三者出品者(マーケットプレイス)から購入した「Nano X」に、同様の不正部品が組み込まれていたと報告しました。同社はこの件をCryptoBilisの事案と直接結びつける証拠はないとしており、Ledger側も他の端末や地域における報告を調査中としつつ、個別具体的な見解は示していません。なお、Ledgerの正規販売店一覧に掲載されている日本向けの窓口はAmazon.co.jp上の特定のストアのみであり、同じAmazon上であってもマーケットプレイスの第三者出品者は正規流通ルートにはあたりません。
全体の被害規模について、Ledger側による公式な確認・集計は完了していません。ブロックチェーン分析企業のBitqueryは、特定された攻撃者のオンチェーンアドレスから資金動向を追跡し、10月15日時点で324のウォレットから合計約1億200万ドル相当の暗号資産が引き出されたと推計しています。ただし同社は、ウォレットの数は被害者の数と一致しないこと、引き出されたウォレットのすべてが改造端末によるものかはまだ分からないことも注記しています。
不正部品の仕組みと、正規品チェックの限界とは
まずはハードウェアウォレットが鍵を守る仕組みを確認しておきましょう。Ledgerの端末では、秘密鍵は「セキュアエレメント」と呼ばれる、物理的な解析に耐えるよう作られた専用チップの中で管理され、外に出ることはありません。ただし、秘密鍵のもとになる情報は、端末を新しく設定するときに一度だけ画面上に表示されます。このとき、その情報がシードフレーズとして画面に表示され、利用者はそれを紙などに書き写して保管します。シードフレーズがあれば別の端末で同じ鍵を復元できる反面、他人に知られると、端末がなくても資産を動かされてしまいます。
不正部品が狙ったのは、この一度きりの表示です。Donjonの分析によると、不正部品は筐体内部に取り付けられ、ディスプレイへ送られる表示データを直接傍受していました。シードフレーズの表示画面を検知すると単語データを読み取り、内蔵されたeSIMを介してLTE回線で外部サーバーへ自動送信する構造です。Tibane Labsが日本国内で入手・解析したNano Xの事例でも、セキュアエレメントからディスプレイへ信号を送る配線に部品がつながれ、流れる表示データを読み取っていました。一方で、不正部品はセキュアエレメントやLedgerのOSを改変せず、取引や署名の内容も変えないとLedgerは説明しています。
このため、部品を足された端末でも、Ledgerの「正規品チェック(Genuine Check)」には合格します。正規品チェックは、端末のセキュアエレメントとその中のプログラムがLedgerの正規のものかどうかを、暗号を使って確かめる仕組みです。Ledger自身も、事件前の9月18日に更新した購入時の注意点の解説で、セキュアエレメントが無傷であれば、画面の表示を盗み見る部品のような物理的な改造は、正規品チェックでは検出できないと明記していました。Ledgerの端末には、PCやスマートフォン側から画面の表示内容を書き換えられないようにする仕組みもありますが、今回の部品は表示を書き換えず、読み取るだけです。
もう1つの特徴は、不正部品が自前の通信回線を持っている点です。ハードウェアウォレットは鍵をインターネットから切り離して管理するための機器ですが、この部品は、利用者が端末をPCに一度もつながなくてもシードフレーズを外部に送信することが可能です。端末上で新規生成されたシードフレーズは表示された時点で読み取られ、既存のフレーズを入力して復元する場合も、画面上に単語が表示されるため傍受されるおそれがあります。そのためLedgerは、CryptoBilisで購入した端末について、未設定であれば初期設定を行わず、すでに使用している場合は速やかに別の安全な端末で新しいシードフレーズを生成して資産を移管し、該当端末での復元作業も行わないように求めています。
CryptoBilis以外で購入したユーザーに向けて、Ledgerは点検ガイドを案内しています。こちらによると、Nano Xではセキュアエレメントが起動時に、画面や通信などの入出力を受け持つもう1つのチップ(マイコン)のプログラムを検査し、書き換えがあれば警告を出すような仕様になっているとしています。一方、物理的な不正チップが追加されていないかについてLedgerが示している確認方法は、ユーザー自身で筐体を開封し、公式画像と内部構造を目視で比較する手順で、開封に伴う破損は製品保証の対象外になるとされています。
過去の改ざん事例との違いと、販売網の見直し
ハードウェアウォレットを狙った改ざんは、今回が初めてではありません。Ledgerの解説によれば、2021年5月には交換品を装った端末が依頼もなく利用者に郵送され、端末の中に隠されたフラッシュドライブの不正なアプリにシードフレーズを入力した利用者が約7万8,000ドルを抜き取られました。これは「シードフレーズをアプリに入力しない」という注意で防げる手口でした。2023年にKasperskyが報告したハードウェアウォレットTrezorの偽物は、個人売買サイトで購入されたもので、チップが差し替えられ、あらかじめ用意した20通りのシードフレーズしか作らないよう細工されていました。ただ、アップデートの画面で公式には出ていない版数のソフトウェアが表示されるなど、調べれば偽物と分かる手がかりがありました。
今回の事例では、正規品チェックに合格し、正規販売店で売られていたものであったにもかかわらず、初期設定で端末に表示されたシードフレーズそのものが読み取られてしまいました。Ledgerがこれまで呼びかけてきた「正規販売店で買う」「最初からシードフレーズが設定された端末は使わない」といった注意では、防げなかったことになります。
Ledgerが10月15日のブログで示した対策は、主に流通の管理です。返品された製品は新品で未開封に見えても再販売しないというルールを販売店に改めて周知したこと、製品を店頭に並べず在庫はバックヤードで保管すること、東南アジアと香港の販売店・代理店に販売の停止を求めたことなどを挙げ、製品側の追加策も進めているとしています。
製品の面では、LedgerのCTO(最高技術責任者)のシャルル・ギユメ氏がブログで、正規品チェックに使う端末ごとの証明書では、画面を盗み見る部品は検知できないと書いています。そのうえで、同じ10月15日に発表した新端末「Ledger Atom」(2027年出荷予定)には、利用者の手元に届くまでに、セキュアエレメントを収めた区画に触れたり、開けたり、探ったりする行為を検知し、セキュアエレメントに知らせる仕組みを設けるとしています。既存の端末に同様の対策を加えるかどうかは示されていません。
考察
今回の事例からは、正規品チェックによってハードウェアウォレット端末全体が改ざんされていないかは保証されない、ということがうかがえます。製造からユーザーに届くまでのサプライチェーンの管理体制と受け入れ時の点検が、今後さらに強く求められるようになると考えられます。
また、こうした点は、ハードウェアウォレットを外部から調達する事業者にとっても、従来以上に注意して確認が必要な点になると考えられます。
さらに、1台の機器から鍵が漏れることを前提にしたウォレットも、あらためて評価される可能性がありそうです。複数の鍵のうち一定数の署名がそろわなければ資金を動かせないマルチシグウォレットや、鍵を分割したまま署名するMPC(Multi-Party Computation:マルチパーティ計算)を使うウォレットが該当し、これらのウォレットは1台の機器から情報が漏れても、それだけでは資金を動かせないような仕組みとなっています。機器のメーカーや購入経路を分けておけば、同じ経路で改造された機器をまとめて使うことも避けられます。
今回の事例のような改ざんリスクを避けるため、多額の資産を管理する事業者や個人を中心に、購入経路を分散させた上でマルチシグウォレットを利用する形が検討されやすくなるかもしれません。
【次に読む】
» Ledger、不正装置の仕組みを説明
» Amazon Japanで購入したLedgerに不正装置──マウントゴックス元CEOが報告
» Ledger事件を受け、Trezorが再販業者を削減──「万全を期すための予防措置」
|画像:Tibane Labsより(キャプチャ)