暗号資産(仮想通貨)のハードウェアウォレットを手がけるLedger(レジャー)は、東南アジアの販売業者CryptoBilis(クリプトビリス)から端末を購入した利用者の資産流出問題で、被害者の端末から見つかった不正装置の仕組みを説明した。装置は、画面に表示される「復元フレーズ」を読み取り、外部へ送信するという。
復元フレーズは、暗号資産を動かすための「秘密鍵」を別の端末などで復元するための情報だ。同社の説明によると、第三者に知られると、元の端末を渡していなくても資産を盗まれるおそれがある。
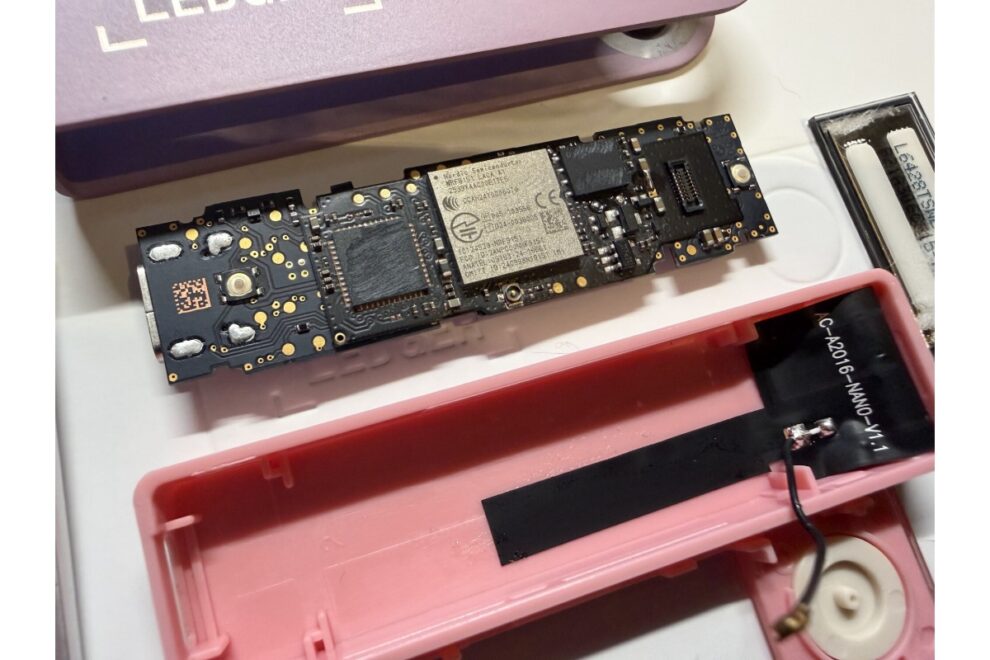
レジャーは10月9日に資産流出問題の調査を公表し、10月10日に被害者1人の端末で不正装置を確認したと発表した。同社の解析によると、ケース内に追加された装置の制御チップが、初期設定で表示される24単語を読み取る。その後、通信設定済みのeSIMを使い、携帯電話のLTE回線で送信する。
装置は、秘密鍵を保護するチップや端末の基本ソフトを改変しない。取引内容や電子署名も変更せず、画面の表示データを読み取る独立した部品だという。
今回の事件で同社が確認した資産流出は、いずれもクリプトビリスが販売した端末に関連している。他の販売経路で購入した端末に関連する資産流出は確認していない。
調査チームTibane Labs(ティベイン・ラボ)は先に、クリプトビリス以外から購入したレジャーの「Nano X」で、同様の仕組みを報告していた。ただし、同チームが調べた端末と今回の資産流出との関連は確認されていない。

クリプトビリスは、調査が続く間、レジャー端末の販売を停止している。レジャーは同社から購入した端末が未設定の場合、設定を始めずにサポートへ連絡するよう求めた。設定済みの場合は、別の端末で新しい復元フレーズを作成し、速やかに資産を移すよう呼びかけている。
【次に読む】
» ハードウェアウォレットLedgerの資産流出問題、画面裏に「スパイ装置」か
» ハードウェアウォレットLedger、約147億円流出か
» ハードウェアウォレットでインシデント、8月に相次ぐ──資産流出と情報漏洩の現状
|文:平木 昌宏
|画像:Tibane Labsより(キャプチャ)