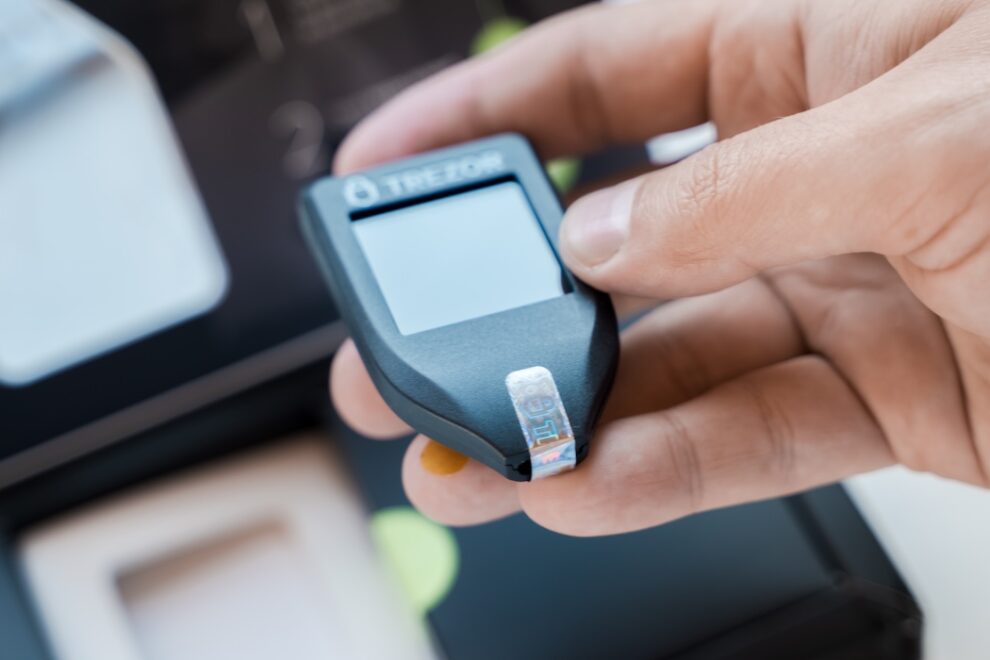
ハードウェアウォレットのTrezor(トレザー)は10月13日、一部の認定再販業者に対し、認可を2027年1月1日で終了し、新たな在庫は出荷しないと通知した。
最高商務責任者(CCO)のDanny Sanders(ダニー・サンダース)氏が書簡をXで公開した。対象業者は、1月1日までは年末商戦を通じて手持ちの在庫を販売できる。
書簡は自社デバイスが侵害された証拠は一切ないと強調し、「万全を期すための予防措置」だと説明した。自社で審査できる規模まで販売網を絞り、残る業者には調達・保管・取り扱いの確認を強化する。対象業者数は明らかにしていない。
背景には競合するハードウェアウォレットメーカーであるLedger(レジャー)の事件がある。マレーシアの再販業者CryptoBilis(クリプトビリス)が販売した端末に不正な部品が仕込まれていた。
この部品は初期設定時に画面に表示されるリカバリーフレーズを読み取り、LTE回線で外部に送信していた。レジャーは被害総額を確認していないが、オンチェーン調査員の推計では8600万ドル(約138億円)を超える(1ドル=160円換算)。
CryptoBilisはTrezorの認定再販業者でもあったが、Trezorは改ざんの報告はないとしている。同社の広報担当者は、初期設定時のチェックは偽造品や改変ファームウェアを検出する設計で、ファームウェアを改変しない今回の手口は実例を確認していないと説明した。
Trezor自身も8月、配送委託先ShipMonk(シップモンク)経由で約8万人の顧客情報が流出したと公表している。
「正規ルートなら安全」という前提が揺らぐなか、販売網を絞り込む動きは業界に広がる可能性がある。Trezorはメーカー直販サイトでの購入や、複数メーカーの端末を組み合わせたマルチシグの利用を勧めている。
【次に読む】
» ハードウェアウォレットLedgerの資産流出問題、画面裏に「スパイ装置」か
» ハードウェアウォレットよりもETFの方が安全か ── Ledger事件で再燃する自己管理論争
» ハードウェアウォレットのTrezor、配送業者から約1万4000人分の顧客データが漏洩
|文・編集:井上 俊彦
|画像:Shutterstock