暗号資産を安全に利用するためには、何に注意すればよいのだろうか。
世界最大級の暗号資産交換所Binance(バイナンス)で10月30日、約63億ドル(約1兆円)相当の暗号資産が流出する大規模なハッキング事件が発生した。今回の事件は、暗号資産をどこに保管し、誰が管理し、どのような仕組みで取引するのかを改めて考えるきっかけとなった。
Binanceは11月1日までに被害資産の約95%を自社資金などで補充したと発表し、出金サービスも段階的に再開している。ただし、これは盗難資産の95%を回収したという意味ではない。攻撃の根本原因についても調査が続いている。
こうした状況を受け、ブロックチェーン推進協会(BCCC)は10月31日、暗号資産のセキュリティをテーマに緊急Xスペースを開催した。筆者もDeFi部会長として参加し、中央集権型金融(CeFi)と分散型金融(DeFi)のリスク、利用者ができる対策について議論した。
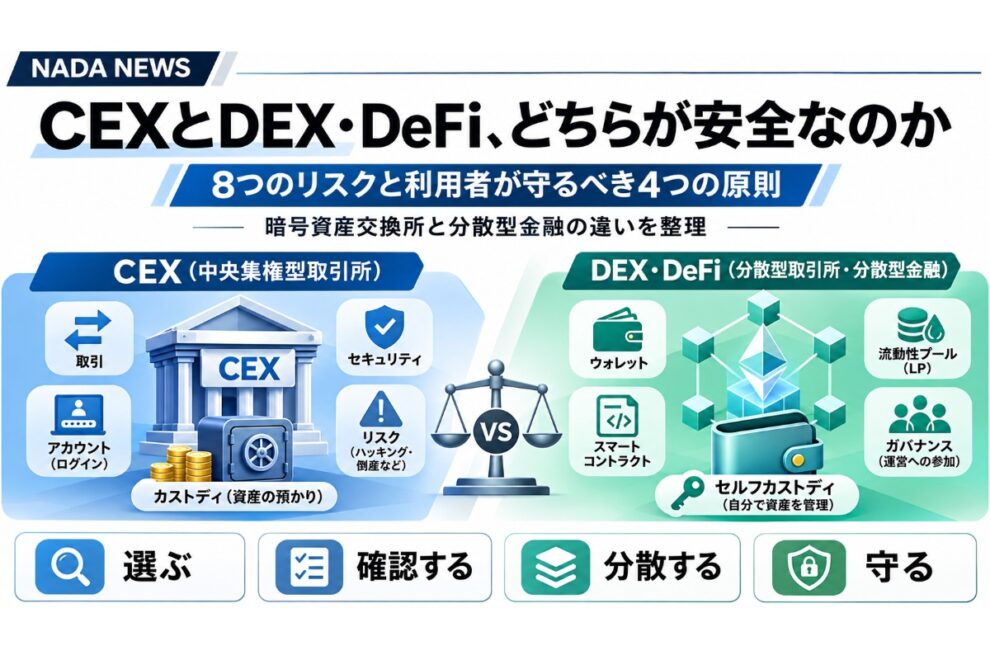
今回の記事では、その議論を踏まえ、暗号資産交換所とDEX・DeFiの違い、それぞれが抱える4つの主要リスク、そして利用者が日常的に意識したい安全対策を整理したい。
CEXとDEX・DeFiは何が違うのか

まず理解しておきたいのが、暗号資産を管理する仕組みの違いだ。
CEX(Centralized Exchange)は、企業が運営する中央集権型の暗号資産交換所を指す。利用者は交換所に口座を開設し、売買や資産管理を行う。一般的なサービスでは、利用者の秘密鍵を交換所が管理するため、利便性が高い一方、運営会社のシステムや資産管理体制への信頼が必要になる。
一方、DEX(Decentralized Exchange)は、スマートコントラクトを利用して暗号資産を交換する分散型取引所だ。一般的に、利用者は自己保管型ウォレットを接続し、秘密鍵を自分で管理しながら取引を行う。
なお、DEXはDeFiの一分野であり、DeFiには暗号資産の交換以外にも、レンディング、流動性提供、自動資産配分などのサービスが含まれる。
大きな違いは、資産を動かす権限を誰が管理し、どのような仕組みで取引を実行するかという点にある。
CEX(中央集権型交換所)の4つのリスク
① システムへのハッキング
代表例が今回のBinance事件だ。
Binanceの初期調査では、開発・運用担当者のパソコンが侵害された可能性が指摘された。その後、複数の侵害箇所が確認され、秘密鍵の漏洩を示す証拠は現時点で見つかっていないと説明されている。
重要なのは、利用者が正しく操作していても、交換所側のシステムや権限管理が侵害されれば、資産が危険にさらされる可能性があることだ。
利用者としては、交換所のセキュリティ対策、事故時の対応、顧客資産の保管方法などを確認しておきたい。
② 顧客資産の管理・経営リスク
2022年に経営破綻したFTXの事例が分かりやすい。
FTXでは顧客資産の不適切な取り扱いなどが問題となり、多くの利用者が資産を自由に引き出せなくなった。
これは、ハッキングとは異なるリスクだ。
システムが正常に稼働していても、運営企業の資産管理や経営に問題があれば、利用者に損失が生じる可能性がある。
日本の利用者は、金融庁への登録状況や分別管理体制などを確認することが基本となる。ただし、登録業者であってもすべてのリスクがなくなるわけではない。
③ 流動性不足・出金停止リスク
2022年、暗号資産レンディング企業Celsiusは、市場混乱のなかで顧客の出金を停止した。
Celsiusは一般的な交換所ではなく中央集権型の貸付サービスだが、CeFiに共通する流動性リスクを示した事例である。
画面上に資産残高が表示されていても、サービス側が十分な流動性を確保できなければ、利用者が必要なときに資産を引き出せない場合がある。
利用者は出金条件を理解し、必要な資産を一つのサービスに集中させないことが重要だ。
④ アカウント乗っ取り・詐欺リスク
交換所のシステムが安全でも、利用者自身のアカウントが攻撃される可能性がある。
例えば、交換所を装った偽サイトやメールによってログイン情報を盗まれ、不正に資産を移動されるケースだ。
対策としては、二要素認証やパスキーの利用、公式サイトの確認、不審なリンクを開かないことなどが基本となる。
DEX・DeFiの4つのリスク
DeFiでは中央管理者への依存を減らすことができる一方、プログラムや金融の仕組みを理解する必要がある。
ここでは、XWIN Capitalのような自動資産配分型サービスを想定した仮定の事例も交えながら説明する。
① スマートコントラクトのバグ
DeFiでは、資産の移動や交換、持分の計算などをスマートコントラクトが自動実行する。
例えば、利用者が1,000 USDCを利用しているサービスで、100 USDCを引き出そうとしたとする。
ところがプログラムの計算に不具合があり、本来100 USDCしか引き出せないのに、誤って1,000 USDCを引き出せてしまったらどうなるだろうか。
他の利用者の資産にも影響が及ぶ可能性がある。
これは説明用の仮定であり、XWIN Capitalにそのような不具合が存在するという意味ではない。
こうした問題を防ぐために第三者によるスマートコントラクト監査が重要になるが、監査済みであっても安全性が完全に保証されるわけではない。
② 価格操作・金融の仕組みの悪用
DeFiでは、プログラムが正常に動いていても、不利な価格で取引が成立する場合がある。
例えば、自動リバランスによって暗号資産を購入する際、取引するプールの流動性が少なく、通常100ドル程度の資産を120ドル相当で購入してしまうケースだ。
その後、価格が100ドルに戻れば損失が発生する。
必ずしも悪意ある価格操作が原因とは限らない。取引規模に対して市場の流動性が不足するだけでも、価格への影響は大きくなる。
利用者は交換前に、価格への影響、スリッページ、手数料を確認する必要がある。
③ 経済設計・流動性の問題
DeFiでは、資産の交換や貸し借りを市場の流動性に依存する場合がある。
例えば、将来XWIN CapitalのようなサービスがJPYCを採用すると仮定する。
JPYCを扱う取引プールの流動性が十分でない状態で、大量の資産を交換しようとすると、希望する価格で取引できなくなる可能性がある。
また、レンディングサービスでは、資産の多くが貸し出されていると、利用者が希望する数量をすぐに引き出せない場合もある。
ここで重要なのは、技術的に利用できることと、金融サービスとして十分な流動性が確保されていることは別だという点だ。
④ 管理者権限・秘密鍵の侵害
DeFiは分散型金融と呼ばれるが、すべての操作が完全に分散化されているとは限らない。
プロジェクトによっては、管理者が運用設定やスマートコントラクトの一部の権限を持っている場合がある。
仮に管理者の秘密鍵が盗まれ、不正に設定を変更できる状態になれば、利用者の資産に影響が及ぶ可能性がある。
また、利用者自身のウォレットが侵害されたり、不正なトークン利用許可を与えてしまったりすることもリスクとなる。
利用者は、プロジェクトの管理体制に加えて、自分のウォレットと署名・承認操作にも注意する必要がある。
Binance事件が示したDeFiへの波及リスク
今回のBinance事件では、DeFiにも注目すべき動きがあった。
Aaveのリスク管理を担当するLlamaRiskによると、攻撃者に関連するウォレットが盗難資産の6,000万USDTをAaveに担保として預け、約19,762 WETH(当時約4,460万ドル相当)を借り入れていた。
その後、攻撃者のアドレスに凍結措置が取られたが、借り出したWETHまでUSDTと同じ仕組みで自動的に凍結できるわけではない。
ここで注意したいのは、Aave自体がハッキングされたわけではないことだ。
外部で盗まれた資産が、正常に稼働しているDeFiに流入し、担保として利用されたのである。
この事件は、スマートコントラクトに不具合がなくても、外部の金融システムで発生したリスクがDeFiに波及する可能性を示している。
利用者が守りたい4つの原則
ここまで、CEXとDEX・DeFiのリスクをそれぞれ4つに整理してきた。
では、利用者は何を意識すればよいのだろうか。
筆者は、次の4つが基本になると考えている。
1. 選ぶ──信頼できるサービスとウォレットを利用する
交換所では登録状況や資産管理体制、DeFiでは運用実績や監査内容、管理権限などを確認する。
ウォレットも公式の配布元から入手し、知名度だけで安全性を判断しない。
2. 確認する──価格と取引内容を理解する
暗号資産の交換では、価格、スリッページ、手数料、ネットワークなどを確認する。
また、ウォレットに署名や承認を求められた場合は、その操作が何を許可するものなのか理解してから判断する。
3. 分散する──資産を一か所に集中させない
一つの交換所、一つのウォレット、一つのDeFiプロトコルに資産を集中させると、そのサービスに問題が起きた場合の影響が大きくなる。
必要なときに資産を利用・解除できるかも考え、無理のない範囲で分散することが重要だ。
4. 守る──秘密鍵と承認権限を適切に管理する
秘密鍵やシードフレーズは第三者に渡さない。
不審なサイトへの接続や、内容が理解できない署名・承認を避ける。
また、過去に与えたトークンの利用許可についても、不要なものが残っていないか定期的に見直したい。
「選ぶ、確認する、分散する、守る」。
この4つを日常的に意識することが、リスクを減らす第一歩になる。
セキュリティは技術だけでなく、ガバナンスの問題でもある
筆者はこれまで、コンサルタントとして1,000社以上の企業・組織を見てきた。
その経験から、ガバナンスとセキュリティには密接な関係があると考えている。
高度なシステムや監査を導入していても、誰が管理者権限を持ち、誰が重要な操作を承認し、異常が発生したときに誰が対応するのかが曖昧では、安全性を十分に確保することは難しい。
これは中央集権型の交換所だけでなく、DeFiにも当てはまる。
技術的な対策、組織の管理体制、そして利用者自身のリスク管理。この3つがそろってこそ、安全性を高めることができる。
今回のBinance事件を、単なる一企業のハッキング問題で終わらせてはいけない。
CEXとDeFiは、どちらが絶対に安全というものではない。それぞれ異なる仕組みとリスクが存在する。
大切なのは、利用するサービスを正しく理解し、自分の資産を守るための行動を継続することだ。
BCCCとしても、業界の知見を共有し、利用者教育と安全性の向上を通じて、ブロックチェーンの健全な普及に貢献していきたい。
ショート動画
CEXとDeFi、どちらが安全?知らないと危険な8つのリスクと4つの防衛策
【次に読む】
» BitcoinCore、脆弱性の非開示期間を廃止──AI進化で方針変更
» AIはビットコインを奪えるか?──BitGo CEOが100BTCウォレットを公開、Claude挑発
» ビットコインが8万4000ドル手前で反発一服──トランプ氏の「エネルギー停戦」、LedgerとColdcardのハッキング懸念を上回るか【価格分析】