2026年9月27日、Ethereumの共同創設者であるヴィタリック・ブテリン(Vitalik Buterin)氏が、ブログ記事「The cryptographic world computer」を公開しました。同記事は、Ethereum Foundation(EF)のチーユが公表した開発計画「strawmap」をベースに、2030年におけるEthereumの将来像を描いたものです。strawmapでは、2029年までに約半年に1回のペースで計7回のハードフォーク(プロトコルの大型アップグレード)を実施するロードマップが示されています。
今回は、strawmapが描く開発工程を踏まえ、「ファイナリティまでの時間の短縮」「ブロック検証手法の刷新」「量子コンピュータへの備え」という3つの主要な論点について解説します。
※本記事の内容は、マネックスクリプトバンクが週次で配信している、FinTech・Web3の注目トピックスを解説するニュースレター「MCB FinTechカタログ通信」の抜粋です。マネックスクリプトバンクが運営する資料請求サイト「MCB FinTechカタログ」にて、過去の注目ニュース解説記事を公開していますので、ぜひご覧ください。
strawmapと、ブテリン氏が描く2030年のEthereum像
まずは、ブログの前提となる「strawmap」の概要を見ていきましょう。strawmapは、EFのプロトコル開発部門(EF Protocol)で設計を担うArchitectureチームの4名(ブテリン氏を含む)が2026年2月に公開した開発計画です。次回アップグレードの「Glamsterdam」、2027年予定の「Hegotá」、そしてその後に続く一連のフォークに関するロードマップが示されています。
strawmapでは目指す将来像として、トランザクションのブロック取り込みおよび確定(ファイナリティ)の秒単位化、Ethereum本体(L1)における毎秒1万件相当のトランザクション処理、その上で稼働するレイヤー2(L2)での毎秒1,000万件相当の処理能力、耐量子計算機暗号(量子耐性)への移行、そしてEthereum本体における送金内容の秘匿化(プライバシー保護)という5つの目標を掲げています。なお、このうち秘匿送金については、Hegotáでは提案が採用されず、その先のフォークでの課題となっています。
ブテリン氏は今回のブログで、ブロックの検証方法、合意形成(コンセンサス)、ブロック生成プロセスという、ブロックチェーンの主要な性質のほぼすべてが、すでに大幅に変わったか、近く大幅に変わると指摘しています。そのため同氏は、Ethereumを「ブロックチェーン」と呼ぶのは主に歴史的経緯によるもので、実態としては、サトシ・ナカモトによるアイデアと、2009年時点ではまだ存在しなかった(あるいは成熟していなかった)強力な暗号技術という2つの要素を組み合わせたものだと表現しています。ブログのタイトルである「cryptographic world computer」は、まさにこの進化したEthereumの姿を指しています。
この変化の時期について同氏は、strawmapに2027年予定と記載されているHegotáアップグレードが、2015年時点でも認識されている機能と技術でできた、最後の「標準的な」フォークになる見込みだと説明しています。それ以降のアップグレードでは、ゼロ知識証明(計算をやり直さずに正しさを確かめられる証明)による検証や、仕様の形式検証(自動検証)、コンセンサスアルゴリズムの最適化、そして量子耐性への対応が開発の中心になるとしています。
ファイナリティまでの時間の短縮と、ゼロ知識証明による検証の刷新
金融実務や決済の観点で最も直接的な影響を及ぼすのが、トランザクションが確定する(ファイナリティに達する)までの時間の大幅な短縮です。
前提として、Ethereumにおける「トランザクションがブロックに取り込まれること」と「トランザクションが取り消せなくなること(ファイナリティ)」は別フェーズです。EFの機関向けガイドによると、トランザクション自体は通常12秒以内にブロックへ取り込まれますが、ファイナリティに達するまでには約13分かかります。ファイナリティに達したブロックを覆そうとすると、ネットワーク全体でステーキングされたETHの3分の1以上が没収(スラッシング)されるため、こうしたトランザクションを覆すことは経済的に見合わず、現実的ではありません。
strawmapでは、このファイナリティの秒単位化を掲げています。ブテリン氏はブログの中で、2030年時点の想定スペックとして、ブロック生成間隔(スロット)を約4〜8秒、ファイナリティ到達時間を約8〜32秒としています。同氏はこの所要時間を2030年時点でも残る弱点として挙げています。そのうえで、EthereumのL1自体が中央集権型サーバーと同等の速さに達することはないとしつつも、その周辺に構築されるインフラであれば、それに匹敵する速さを実現できる可能性に言及しています。
この目標に向けた第一段階として位置づけられているのが、ハードフォークを伴わずに導入可能な「Fast Confirmation Rule」です。これはノード側のソフトウェアロジックにより、約13秒でトランザクションを確認済みとみなす仕組みです。暗号資産取引所への入金処理などでの活用が想定される一方、ブロックが覆された際にETHが没収されるような経済的安全性の保証はない点には注意が必要です。
その後の工程では、ブロックの生成とファイナリティを別々の仕組みで扱うアーキテクチャの導入、スロット間隔の12秒から8秒への短縮、さらには、現在は2段階の投票を経て達するファイナリティを1回の投票で達成できるようにする変更などが計画されています。スロットを8秒に短縮するだけでも、ファイナリティ到達時間は従来の約13分から約8.5分に縮む見込みです。
もう1つの大きな変化が、ブロックの検証方法です。現在は、すべてのバリデーターがブロック内のトランザクションを再実行することで正当性を検証しています。この方式では、処理量を増やすほど各ノードに高い性能が求められるため、処理能力を大きく引き上げることが難しくなります。こうした課題を解決するために、strawmapでは、一部の参加者が実行の正当性を示すゼロ知識証明を生成し、ほかの参加者はその証明のみを検証する方式への移行を計画しています。この仕組みこそが、L1で毎秒1万件という処理能力の目標を支える基盤となります。
EFが2025年12月に公表したブログによると、証明の生成時間は従来の16分から16秒へと大幅に短縮されました。一方で、万が一証明が偽造された場合には不正な資産発行や盗難につながる恐れがあるため、安全性の担保が依然として大きな課題として残されているとしています。
2029年12月を目標とする量子耐性と、過密なアップグレード日程
strawmapの目標のうち、最も明確な期限が設定されているのが、量子コンピュータへの対策(量子耐性の獲得)です。EFの解説によれば、一度でもトランザクションを送信したアカウントは公開鍵がブロックチェーン上に露呈するため、将来的に十分な性能を持つ量子コンピュータによって秘密鍵が逆算されるリスクが存在します。
EF Protocolは9月7日のブログ記事で、2029年12月までに、Execution Layer(トランザクションを実行するレイヤー)、Consensus Layer(ブロックの内容や順序について合意するレイヤー)、Data Layer(ブロックのデータを配布し、誰でも入手できる状態にするレイヤー)の全3レイヤーを量子耐性対応にする目標を掲げました。同ブログによれば、この2029年という期限は、Google、Cloudflare、Microsoftといった大手テック企業がそれぞれ独自に掲げる耐量子暗号への移行目標とも時期が一致します。また、量子コンピュータが早ければ2030年に暗号を解読できるようになるという想定は、意図的に厳しめに置いた前提で、信頼できる推定の多くはそれより後だとしています。
移行アプローチはレイヤーごとに異なります。Consensus Layerでは、耐量子暗号方式の仕様策定が完了した段階で、バリデーターの署名方式をハードフォークによって一斉に切り替える方針です。一方、一般ユーザーのアカウントが存在するExecution Layerでは、ハードフォークによる一律の切り替えではなく、アカウントごとに柔軟に署名アルゴリズムを差し替えられる設計を重視しています。
その実現手段となるのが、Hegotáで導入予定の新トランザクション形式「Frame Transaction」です。この提案では、アカウントを現在の暗号鍵から切り離し、将来的に鍵の変更を可能にすることで、量子耐性を持つ方式への移行パスを提供します。しかし、量子耐性があるとされるハッシュベース署名は、現行の署名サイズ(65バイト)に対して1件あたり約2〜3KBと大幅に増大します。このデータサイズ増大の課題に対し、ブテリン氏らは2026年6月、ネットワーク上で複数の署名を集約し、ブロック内には単一の証明のみを記録する方式を提案しています。
こうした移行を2029年12月までに完了するためには、開発の日程が課題となります。次期アップグレードのGlamsterdamは、ブロックの生成と検証の仕組みの見直しが主眼であり、2026年10月6日にテストネット(Sepolia)へ適用される予定ですが、メインネットの実装時期は未定です。EF Protocolの試算では、仮にGlamsterdamを2026年12月にメインネット導入できたとしても、2029年12月までに量子耐性を完了させるには平均7.2か月ごとにハードフォークを連続して成功させる必要があります。開発遅延の猶予はほとんどなく、EF Protocol自身も厳しい日程だと認めています。
そのためEF Protocolは、仮にフォーク間隔が12か月に遅延した場合のバックアッププランも提示しています。これは、一部の安全面の保証を引き下げでも、量子コンピュータ実用化時にネットワークの稼働を継続させる「最小限の量子耐性(minimum viable post-quantum)」を確保するというものです。具体的にどの要件を緩和するかについては、現在研究者の間で検討が続けられています。
考察
金融機関がEthereum上でデジタル資産を取り扱うにあたり、「ファイナリティに達するまでの時間」「ブロックの正当性の検証主体と手法」「使用している暗号が長期的に安全か」は、リスク管理や業務プロセスの根幹に関わる前提条件です。今回のブテリン氏のブログおよびstrawmapは、これらの要素の2030年に向けた変化を、タイムライン付きで明示したものと考えられます。
ファイナリティまでの時間が従来の十数分から数十秒以内へと短縮されれば、暗号資産取引所における入出金の反映や、セキュリティトークン(デジタル証券)やトークン化株式のDvP(証券と代金の同時受渡)決済を、より短い時間で完了できるようになります。取引が取り消される可能性の残る時間が短くなることで、決済に伴うリスクを抑えることにもつながると考えられます。
量子耐性への対応については、規制対象である金融機関とパブリックブロックチェーンとで、移行を決める主体が異なります。金融庁が2024年11月に公表した検討会の報告書は、預金取扱金融機関の高優先度システムについて、2030年代半ばを目安に耐量子計算機暗号のアルゴリズムを利用可能な状態にすることが望ましいとしており、各金融機関の経営層が移行方針を決めることを想定しています。
これに対しEthereumでは、Consensus Layerの移行はプロトコル全体の合意形成によって決まり、ユーザーアカウントの鍵は、提供された仕組みを用いて保有者自身が更新することになると考えられます。
ただし、暗号方式を柔軟に切り替えられるようにする「クリプト・アジリティ(Crypto-Agility)」を重視する点は、金融庁の報告書とEthereumのExecution Layerの方針に共通しています。移行を決める主体は異なっても、特定の暗号方式に依存しない設計によって、将来、既存の暗号が破られるリスクに備えるという考え方は同じです。
金融庁が2026年9月30日に発足させた「AI時代を見据えたオンチェーン金融フォーラム」の説明資料でも、ブロックチェーン上の電子署名に関し、旧方式からの移行方法、既存資産の保護、緊急時の対応ルール等をあらかじめ整備する必要性が指摘されており、量子耐性への移行は当局においても認識されている課題です。
特に、USDCのように、Ethereumをはじめとする複数のブロックチェーンで発行されているステーブルコインでは、耐量子移行のロードマップや実装速度がチェーンごとに異なりうるため、発行体や取扱事業者にとって、オペレーションおよびリスク管理の複雑化が今後の重要な論点となるでしょう。
【次に読む】
» ブテリン氏、2030年に向けたイーサリアム構想を提示
» イーサリアユ財団、「Hegotá」で実装すべき2提案を指定──検閲耐性と耐量子への布石
» イーサリアム、耐量子取引のコスト99%超削減へ──ヴィタリック氏が新提案
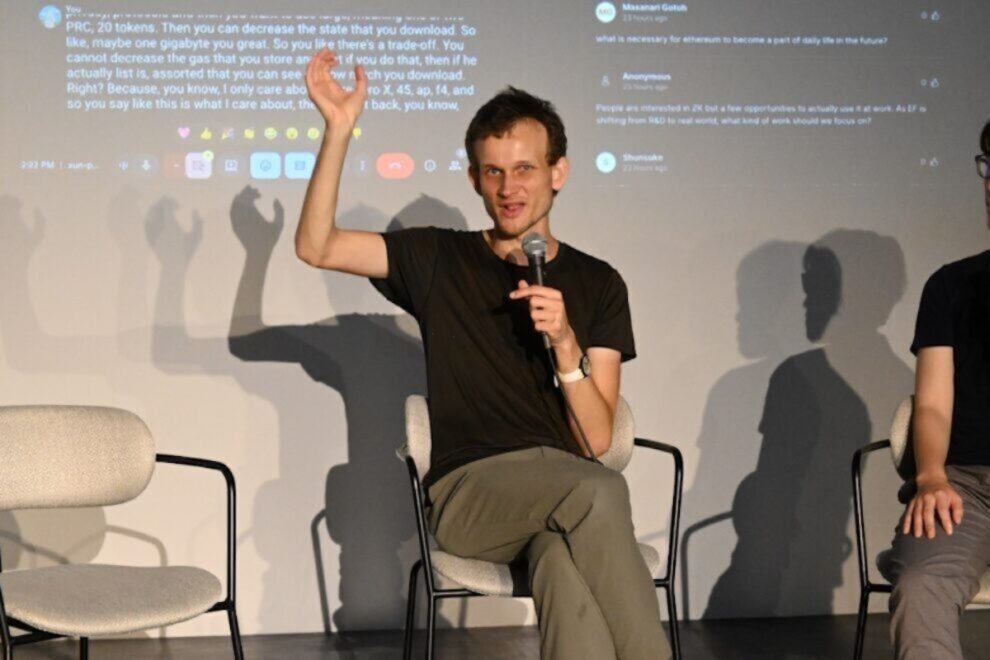
|画像:2025年9月、ZK Tokyo主催のイベントに登壇したブテリン氏(撮影:NADA NEWS編集部)